
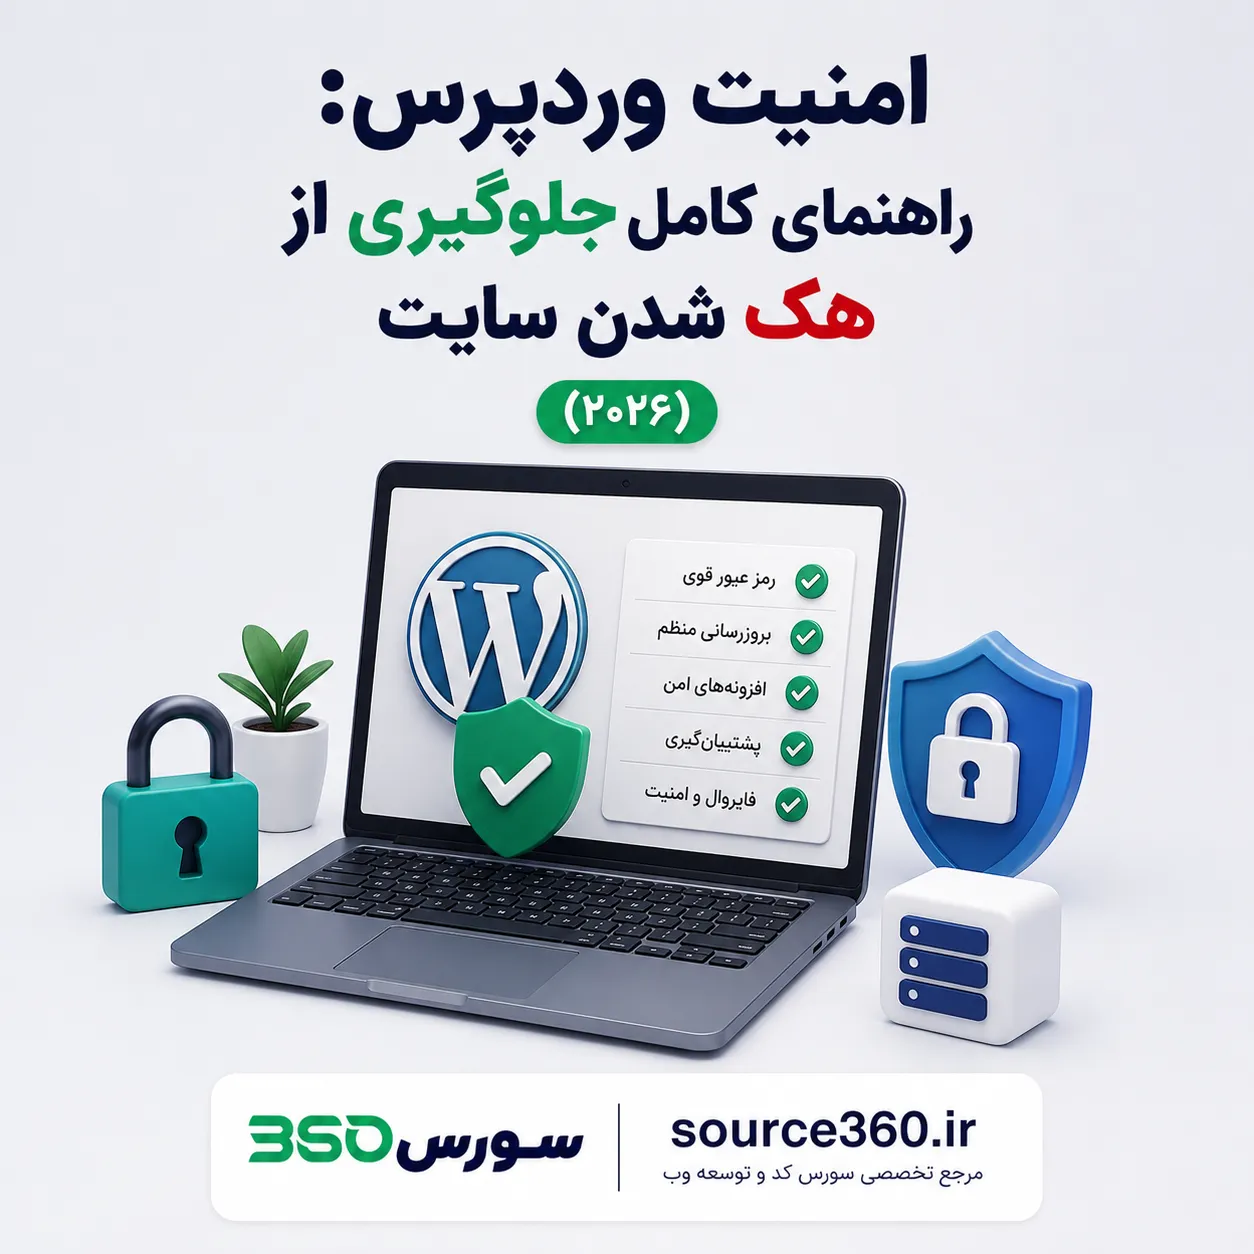
سال گذشته، ۱۱,۳۳۴ آسیبپذیری جدید در اکوسیستم وردپرس کشف شد — ۴۲٪ بیشتر از سال قبلش — و میانگین زمان بین اعلام یک آسیبپذیری تا سوءاستفادهی گسترده ازش، فقط ۵ ساعته. روزانه حدود ۱۳ هزار سایت وردپرسی هک میشن. این آمار ترسناک نیست تا نگرانتون کنه — هست تا نشون بده امنیت وردپرس دیگه یک «کار اضافه» نیست، بخشی اساسی از نگهداری هر سایته. توی این راهنما دقیقاً میبینیم خطر واقعی از کجا میاد و چطور جلوش رو بگیرید.
فهرست مطالب
- منبع اصلی خطر: افزونهها، نه هستهی وردپرس
- ۱۰ راهکار عملی
- جدول اولویتبندی
- نشانههای هکشدن سایت
- اشتباهات رایج
- سوالات متداول
منبع اصلی خطر: افزونهها، نه هستهی وردپرس
خودِ هستهی وردپرس در سال ۲۰۲۵ فقط ۶ آسیبپذیری داشت — بسیار امن. اما ۹۱٪ از کل آسیبپذیریها در افزونهها پیدا شدن. یک سایت وردپرسی معمولی بیش از ۳۰ افزونه فعال داره؛ هر کدوم، یک نقطهی ورود بالقوه برای مهاجمه. این دقیقاً همون دلیلیه که در راهنمای سرعت سایت هم روش تأکید کردیم: حذف افزونههای غیرضروری، هم سرعت رو بهتر میکنه، هم امنیت رو.
۱۰ راهکار عملی
۱. بهروزرسانی فوری، نه هفتگی
با توجه به پنجرهی ۵ساعتهی سوءاستفاده، «هفتهی بعد آپدیت میکنم» دیگه کافی نیست. بهروزرسانی خودکار برای وردپرس، افزونهها و قالبها رو فعال کنید.
۲. رمز عبور قوی و احراز هویت دومرحلهای
۸۱٪ از سایتهای هکشده، رمز عبور ضعیف یا لورفته بهعنوان یکی از عوامل داشتن. یک افزونهی ۲FA (احراز هویت دومرحلهای) نصب کنید — بهخصوص برای حسابهای مدیر.
۳. محدودسازی تلاش ورود (Login Attempt)
بدون محدودیت، مهاجم میتونه هزاران رمز عبور رو بهصورت خودکار تست کنه (Brute Force). محدودکردن تعداد تلاش ناموفق ورود، این حمله رو عملاً بیاثر میکنه.
۴. غیرفعالسازی ویرایش فایل از پیشخوان
وردپرس بهصورت پیشفرض اجازه میده فایلهای PHP از داخل پیشخوان ویرایش بشن — یعنی اگه مهاجم به حساب مدیر دسترسی پیدا کنه، میتونه مستقیم کد مخرب اجرا کنه. این قابلیت رو با افزودن یک خط به wp-config.php غیرفعال کنید.
۵. پشتیبانگیری منظم و خودکار
اگه بدترین اتفاق افتاد، بکآپ روزانه یعنی فاصلهی بین «چند ساعت خسارت» تا «چند هفته بازسازی».
۶. گواهی SSL و HTTPS کامل
بدون HTTPS، هر دادهای که بین کاربر و سایت رد و بدل میشه (از جمله فرم ورود) قابل شنود میشه. اگه فروشگاه ووکامرسی دارید و درگاه پرداختی مثل زرینپال وصل کردید، HTTPS دیگه اختیاری نیست — الزامیه.
۷. فایروال برنامه (WAF) — ولی با انتظار واقعبینانه
یک نکتهی صادقانه: تستهای واقعی نشون دادن فایروالهای معمولی هاست فقط حدود ۱۲ تا ۲۶٪ از حملات شناختهشده رو مسدود میکنن. یعنی WAF بخشی از دفاعه، نه یک راهحل جادویی تنها.
۸. حذف افزونه و قالبهای غیرفعال
یک افزونهی غیرفعال هم میتونه آسیبپذیر باشه — غیرفعالبودن به معنی امنبودن نیست. اگه استفاده نمیکنید، پاکش کنید.
۹. مخفیکردن نسخهی وردپرس
نمایش عمومی نسخهی وردپرس، به مهاجم میگه دقیقاً دنبال کدوم آسیبپذیریهای شناختهشده بگرده.
۱۰. محدودسازی دسترسی کاربران (اصل حداقل دسترسی)
به هیچ کاربری بیشتر از چیزی که واقعاً نیاز داره، دسترسی ندید. اگه یک نویسنده فقط باید مقاله بنویسه، نباید دسترسی مدیریت افزونه داشته باشه.
جدول اولویتبندی
| اقدام | اولویت | زمان لازم |
|---|---|---|
| بهروزرسانی خودکار | بحرانی | ۵ دقیقه |
| ۲FA برای مدیر | بحرانی | ۱۰ دقیقه |
| بکآپ خودکار | بحرانی | ۱۵ دقیقه |
| حذف افزونهی غیرفعال | بالا | ۱۰ دقیقه |
| محدودسازی Login Attempt | بالا | ۱۰ دقیقه |
| WAF | متوسط | ۲۰ دقیقه |
نشانههای هکشدن سایت
- افت ناگهانی و بیدلیل ترافیک یا رتبه در گوگل (اسپم SEO یکی از رایجترین اهداف هکه)
- فایل یا کاربر مدیر ناشناس که خودتون نساختید
- ریدایرکت خودکار بازدیدکنندهها به سایتهای دیگه
- هشدار «سایت خطرناک» از مرورگر یا گوگل
اشتباهات رایج
- اعتماد کامل به یک افزونهی امنیتی: هیچ افزونهای بهتنهایی کافی نیست؛ امنیت لایهلایهست.
- نادیدهگرفتن افزونههای غیرفعال: همونطور که دیدیم، غیرفعالبودن به معنی بیخطربودن نیست.
- نداشتن بکآپ خارج از خود هاست: اگه هک شامل کل هاست بشه، بکآپ روی همون سرور هم از بین میره.
سوالات متداول
آیا نصب یک افزونهی امنیتی کافیه؟
کمک میکنه ولی کافی نیست؛ باید در کنارش بهروزرسانی، رمز قوی و بکآپ رو هم جدی بگیرید.
چقدر طول میکشه یک سایت هکشده پاکسازی بشه؟
بسته به عمق آلودگی، از چند ساعت تا چند هفته؛ هزینهی متوسط بازیابی برای یک کسبوکار کوچک حدود ۱۴,۵۰۰ دلاره — در برابر چند دلار در ماه برای پیشگیری.
آیا فروشگاههای ووکامرسی بیشتر در خطرن؟
بله، چون هم دادهی مالی دارن هم معمولاً افزونههای بیشتری (برای پرداخت، ارسال، انبار) نصب میکنن — هر افزونه یعنی سطح حملهی بیشتر.
اگه نمیخوام خودم این تنظیمات رو انجام بدم چیکار کنم؟
تیم ما میتونه امنسازی کامل سایتتون رو انجام بده — از صفحهی خدمات ما شروع کنید.
جمعبندی
امنیت وردپرس یک اقدام یکباره نیست؛ ترکیبیه از عادتهای کوچیک (بهروزرسانی، بکآپ، رمز قوی) که با هم، بیشتر حملات خودکار رو خنثی میکنن. اگه فروشگاه ووکامرسی با درگاه پرداخت دارید، همین امروز شروع کنید — قبل از اینکه در آمار ۱۳ هزار سایت روزانه قرار بگیرید.
نظرات کاربران
فقط نظرات تاییدشده مدیر نمایش داده میشود.